Clés d’accès · WebAuthn · ARF 3.0 Topic 11
Clés d’accès avec pseudonymes – connectez-vous sans mot de passe ni nom
CodeB Wallet est un fournisseur de clés d’accès pour Android 14 et versions ultérieures. Sur chaque site web qui prend en charge les clés d’accès, il crée un pseudonyme distinct – une paire de clés créée uniquement pour ce site. Vous vous connectez avec votre empreinte digitale, votre visage ou le verrouillage de l’écran ; le site web ne reçoit jamais de mot de passe, ni votre nom, ni quoi que ce soit provenant de vos documents, et différents sites web ne peuvent pas relier vos pseudonymes entre eux. C’est la fonction de pseudonyme décrite par l’architecture du portefeuille européen d’identité numérique (ARF 3.0, Topic 11). CodeB Wallet lui-même n’est pas certifié.
- Sans mot de passe, sans nom
- Un pseudonyme par site web
- Android 14 ou version ultérieure
Qu’est-ce qu’un pseudonyme
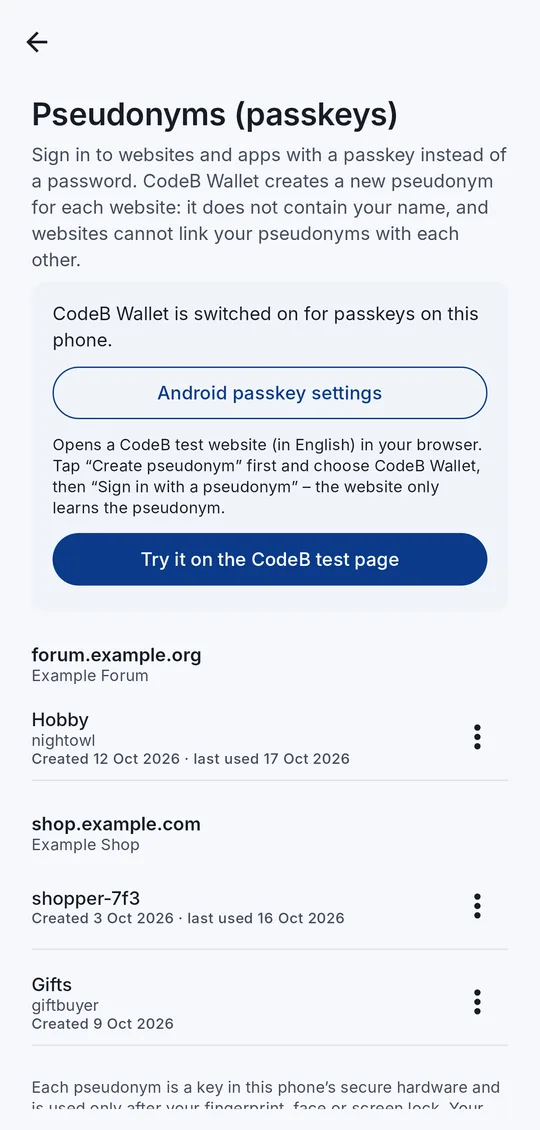
Une clé d’accès remplace le mot de passe : votre téléphone crée une paire de clés, le site web conserve la clé publique, et vous vous connectez en confirmant sur votre téléphone. CodeB Wallet crée une nouvelle paire de clés pour chaque site web et n’y conserve ni nom, ni adresse e-mail, ni données de document – c’est ce qui en fait un pseudonyme.
Comme chaque site web reçoit un identifiant aléatoire différent et une clé différente, deux sites web ne peuvent pas découvrir que la même personne se trouve derrière – même s’ils comparent leurs données.
Un pseudonyme vous connecte encore et encore comme la même personne sur ce site web précis. Il ne dit pas qui vous êtes. Lorsqu’un site web a besoin de le savoir – par exemple votre âge ou votre nom –, vous le partagez à partir de votre PID, séparément et uniquement avec votre consentement.
Comment le configurer et se connecter
- Installez CodeB Wallet sur un téléphone Android sous Android 14 ou version ultérieure et définissez le code PIN de votre portefeuille.
- Ouvrez le menu → Pseudonymes (clés d’accès) et touchez Activer dans les paramètres Android. Dans « Mots de passe, clés d’accès et comptes », activez CodeB Wallet.
- Sur un site web qui propose « Créer une clé d’accès », choisissez CodeB Wallet dans la fenêtre affichée par Android, puis confirmez avec votre empreinte digitale, votre visage ou le verrouillage de l’écran.
- La fois suivante, touchez « Se connecter avec une clé d’accès », choisissez votre pseudonyme et confirmez – sans mot de passe.
- Gérez vos pseudonymes dans l’application : donnez-leur un nom de votre choix ou supprimez-les.
Faites de CodeB Wallet votre service de clés d’accès
C’est Android qui détermine quelle application propose les clés d’accès. Activez CodeB Wallet une fois – les noms des menus varient légèrement selon les téléphones et les versions d’Android :
- Dans CodeB Wallet, ouvrez le menu → Pseudonymes (clés d’accès) et touchez Activer dans les paramètres Android. La bonne page Android s’ouvre directement. Ou ouvrez-la vous-même :
- Pixel et la plupart des téléphones (Android 14 ou version ultérieure) : Paramètres → Mots de passe, clés d’accès et comptes (sur certains téléphones « Mots de passe et comptes »).
- Samsung Galaxy : Paramètres → Gestion globale → Mots de passe, clés d’accès et saisie automatique.
- En faire le service par défaut : touchez Service préféré, choisissez CodeB Wallet et confirmez. Android propose alors d’abord CodeB Wallet lorsqu’un site web demande une clé d’accès. Le Gestionnaire de mots de passe de Google reste disponible.
- Ou garder Google par défaut : sous Services supplémentaires (ou « Fournisseurs supplémentaires »), activez CodeB Wallet. CodeB Wallet apparaît alors dans la liste à côté de Google chaque fois que vous créez ou utilisez une clé d’accès.
- De retour dans CodeB Wallet, l’écran Pseudonymes indique « CodeB Wallet est activé pour les clés d’accès sur ce téléphone ».
CodeB Wallet ne remplit pas les mots de passe. Si votre téléphone vous demande de choisir un seul service pour les mots de passe, les clés d’accès et la saisie automatique, vous pouvez conserver votre gestionnaire de mots de passe comme service préféré et activer plutôt CodeB Wallet comme service supplémentaire.
Essayez-le sur notre page de test
Notre page de test phone.codeb.io/pseudonym-test.html vous permet d’essayer un pseudonyme en toute sécurité : touchez Créer un pseudonyme et choisissez CodeB Wallet, puis touchez Se connecter avec un pseudonyme. La page ne voit jamais qu’un identifiant aléatoire et une clé publique.
Une fois terminé, supprimez le pseudonyme sur la page et dans l’application.
Depuis la version 2026.10.33, l’application propose aussi un bouton pour ce test : menu → Pseudonymes (clés d’accès) → Essayer sur la page de test CodeB.
Sécurisé dès la conception
Clé matérielle. Chaque pseudonyme est une clé dans le matériel sécurisé de votre téléphone (StrongBox lorsque le téléphone en dispose). Elle ne quitte jamais le téléphone et n’est pas copiée dans un cloud.
Uniquement après votre confirmation. Chaque connexion nécessite votre empreinte digitale, votre visage ou le verrouillage de l’écran.
Lié au site web. Un pseudonyme ne fonctionne que sur le site web pour lequel il a été créé ; un faux site imitant l’original ne peut donc pas l’utiliser. CodeB Wallet n’accepte l’adresse du site web que de navigateurs qu’il connaît, refuse les adresses qui n’appartiennent pas à un seul site web, et ne permet à d’autres applications d’utiliser les pseudonymes d’un site que si ce site autorise l’application (Digital Asset Links).
Pas de pistage. CodeB Wallet n’envoie aucune attestation d’appareil, de sorte que les sites web ne peuvent pas reconnaître votre téléphone. La création, l’utilisation et la suppression d’un pseudonyme sont enregistrées dans l’Historique de l’application.
Normes
| Norme | Ce que fait CodeB Wallet |
|---|---|
| W3C WebAuthn (clés d’accès) | Crée et utilise des clés d’accès détectables avec vérification de l’utilisateur ; attestation « none » |
| Android Credential Manager | Enregistré comme fournisseur de clés d’accès (Android 14 ou version ultérieure) |
| EUDI Wallet ARF 3.0, Topic 11 | Un pseudonyme par site web, sans données personnelles, non reliable entre sites web |
| Digital Asset Links | Permet à une application d’utiliser les pseudonymes d’un site web uniquement lorsque le site autorise cette application |
Si CodeB Wallet n’est pas proposé
« Se connecter » n’affiche que d’autres comptes : un pseudonyme n’apparaît qu’après que vous en avez créé un sur ce site web. Utilisez d’abord « Créer une clé d’accès » (sur notre page de test : « Créer un pseudonyme »).
CodeB Wallet n’apparaît pas du tout dans la liste : vérifiez que le téléphone fonctionne sous Android 14 ou version ultérieure et que CodeB Wallet est activé dans les paramètres Android « Mots de passe, clés d’accès et comptes ». Utilisez une version à jour de Chrome ou un autre navigateur qui prend en charge les fournisseurs de clés d’accès.
« Aucun verrouillage de l’écran » : les pseudonymes nécessitent un verrouillage de l’écran, afin que vous seul puissiez les utiliser.
Questions sur les clés d’accès et les pseudonymes
Un pseudonyme est-il la même chose qu’une clé d’accès ?
Techniquement, oui : c’est une clé d’accès (W3C WebAuthn). CodeB Wallet l’utilise de la manière dont l’architecture du portefeuille européen décrit les pseudonymes – un par site web, sans données personnelles, de sorte que les sites web ne peuvent pas vous relier.
Le site web connaît-il mon nom ou mon adresse e-mail ?
Non. Le site web reçoit un identifiant aléatoire et une clé publique. Le nom de compte que vous voyez dans l’application est celui choisi par le site web ; CodeB Wallet n’ajoute rien provenant de vos documents.
Quels sites web fonctionnent ?
Tout site web qui propose des clés d’accès et laisse Android choisir le fournisseur de clés d’accès. Essayez-le sur notre page de test : https://phone.codeb.io/pseudonym-test.html
Ai-je besoin d’un compte CodeB ou d’un document dans le portefeuille ?
Non. Les pseudonymes fonctionnent sans compte et sans aucun document dans votre portefeuille.
Que se passe-t-il si je perds mon téléphone ?
Les clés ne quittent jamais le téléphone et ne sont pas copiées dans un cloud ; elles ne peuvent donc pas être volées sur un serveur – mais elles ne sont pas non plus restaurées. Connectez-vous au site web d’une autre manière, supprimez-y l’ancienne clé d’accès et créez un nouveau pseudonyme sur votre nouveau téléphone.
Des applications peuvent-elles utiliser mes pseudonymes ?
Uniquement lorsque le site web autorise cette application dans son fichier public Digital Asset Links. Les navigateurs transmettent l’adresse du site web qu’ils ont vérifiée.
Installer la bêta fermée (Google Play) Bêta fermée : ouverte uniquement aux testeurs invités connectés à Google Play avec l’adresse e-mail figurant sur notre liste de testeurs. Pour rejoindre la bêta, contactez-nous à info@aloaha.com.