eMRTD · OACI 9303 · NFC · KYC
Vérification à distance des pièces d’identité par la puce NFC
Au lieu d’une photo du passeport ou de la carte d’identité, la personne approche le document de son téléphone Android. La puce qu’il contient est lue via CodeB Wallet – par votre serveur, pas par le téléphone – et vérifiée par rapport à la signature du pays émetteur. Vous apprenez si le document est authentique et recevez ses données et sa photo, signées par le pays qui l’a émis. Cela fonctionne avec les passeports de plus d’une centaine de pays et avec toutes les cartes d’identité de l’UE émises depuis août 2021.
- Puce signée par le pays émetteur
- Copies et clones détectés
- 115 pays dans la master list
Ce que voit la personne
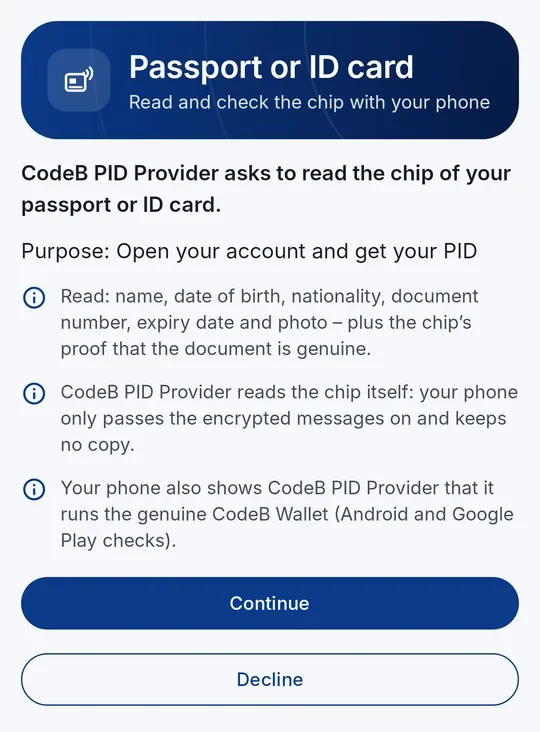
1Le portefeuille indique qui demande et ce qui sera lu. 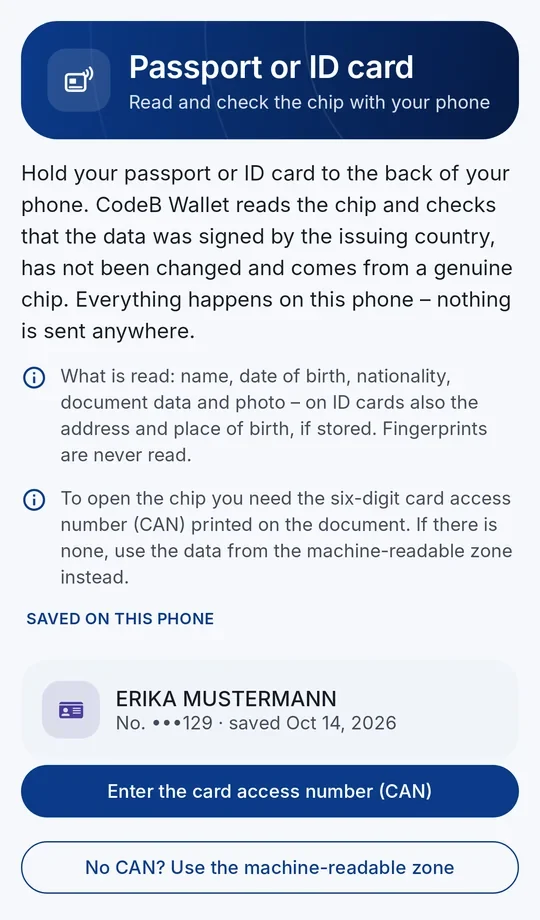
2Saisissez le CAN ou scannez la MRZ. 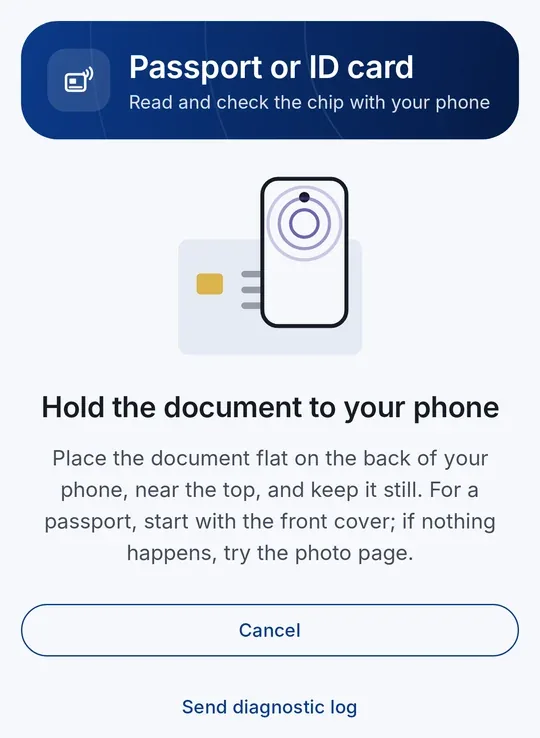
3Approchez le document du téléphone jusqu’à la fin de la lecture. 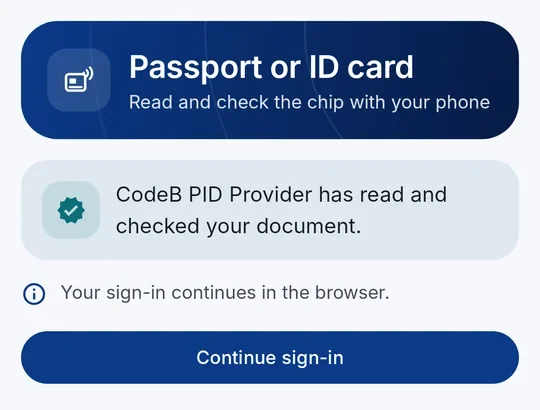
4C’est fait – l’organisation reçoit le résultat.
Pourquoi la puce et pas une photo du document
Les photos et les appels vidéo de pièces d’identité sont faciles à falsifier : images retouchées, copies imprimées, deepfakes et attaques par injection qui fournissent une fausse image de caméra à l’application. Les contrôles optiques des hologrammes sur un écran deviennent de plus en plus difficiles.
La puce, c’est différent. Chaque passeport et chaque carte d’identité moderne (un eMRTD, document de voyage électronique lisible à la machine, OACI Doc 9303) stocke les données et la photo du titulaire, signées numériquement par le pays émetteur. Un nom ou une photo modifiés invalident la signature, et une puce copiée ne peut pas réussir le test de la clé propre à la puce. C’est pourquoi les agences française et allemande de cybersécurité (ANSSI et BSI) recommandent de privilégier la lecture de la puce pour la vérification d’identité à distance.
Comment fonctionne la vérification à distance
- Invitation. Votre organisation envoie à la personne un lien ou un code QR depuis phone.codeb.io – par exemple depuis la liste des utilisateurs, ou dans le cadre d’une inscription.
- Consentement. Le lien ouvre CodeB Wallet (qui peut d’abord être installé). Le portefeuille indique qui demande et ce qui sera lu ; la personne poursuit ou refuse.
- Déverrouiller la puce. La personne saisit le numéro d’accès de la carte (CAN) à 6 chiffres ou laisse la caméra lire la zone de lecture automatique (MRZ).
- Lire. La personne approche le document du dos du téléphone. Le serveur de phone.codeb.io agit comme lecteur : il communique avec la puce via un canal chiffré et authentifié de bout en bout (PACE, Chip Authentication, Secure Messaging). Le téléphone ne fait que transmettre les messages – il ne peut ni les lire ni les modifier, de sorte qu’une application manipulée ne peut pas inventer un résultat.
- Résultat. Le serveur vérifie le document et enregistre le résultat. Votre organisation voit le verdict, les données et la photo de la puce.
MRZ et CAN : la clé de la puce
La puce ne répond pas à n’importe qui. Avant de libérer des données, le lecteur doit prouver qu’il a vu le document : avec la MRZ – les deux ou trois lignes en bas de la page photo (numéro du document, date de naissance, date d’expiration) – ou avec le CAN, le numéro d’accès de la carte à 6 chiffres imprimé au recto de nombreuses cartes d’identité.
À partir de cette clé, le lecteur et la puce établissent une connexion chiffrée (PACE, ou l’ancien BAC sur certains passeports). Cela protège contre l’écrémage (skimming) : personne ne peut lire à distance un document rangé dans un sac. CodeB Wallet lit la MRZ avec la caméra, ou la personne saisit le CAN.
Ce qui est vérifié
Passive Authentication : les données de la puce doivent porter une signature valide du signataire de documents du pays émetteur, qui doit remonter au certificat CSCA de ce pays issu de la master list du BSI allemand – et les certificats ne doivent pas être révoqués (CRL). Pays, signataire et données doivent concorder.
Chip Authentication ou Active Authentication : la puce doit prouver avec sa propre clé secrète qu’elle est l’original et non une copie. Les tentatives de masquer ces fonctions pour éviter le test sont considérées comme une copie.
Application authentique sur un téléphone authentique : CodeB Wallet prouve au serveur, avec Android Key Attestation et Google Play Integrity, qu’il s’agit de l’application non modifiée sur un appareil réel.
Preuves : chaque lecture est enregistrée sous forme de preuve chaînée par hachage – méthode, algorithmes, certificats, état de révocation et résultat.
Ce que reçoit votre organisation
Le verdict (authentique ou non, avec les motifs) et les données imprimées sur le document : nom, date de naissance, nationalité, sexe, type et numéro du document, pays émetteur, date d’expiration et photo de la puce.
Les empreintes digitales ne sont jamais lues : elles sont protégées par l’Extended Access Control et accessibles uniquement aux autorités frontalières. La personne voit ce qui est lu avant que cela ne se produise.
Quels documents sont pris en charge
Tout document à puce conforme à l’OACI Doc 9303 : les passeports portant le symbole de puce sur la couverture, les cartes d’identité à puce et de nombreux titres de séjour.
La possibilité de confirmer qu’un document est authentique dépend du certificat de son pays. La master list du BSI que nous utilisons (octobre 2026) contient 609 certificats de signature de pays de 115 pays, plus l’UE et l’ONU – dont tous les États membres de l’UE, le Royaume-Uni, la Suisse, la Norvège, les États-Unis, le Canada, l’Australie, le Japon, l’Inde et le Brésil. Ensemble, ces pays émettent plusieurs centaines de millions de documents à puce.
Dans l’UE, toute carte d’identité émise depuis le 2 août 2021 doit comporter une puce (règlement (UE) 2019/1157), et les anciennes cartes sans puce sont progressivement retirées. Les documents de pays absents de la liste peuvent tout de même être lus, mais pas confirmés comme authentiques.
Confirmé lors de nos tests, entre autres : le passeport maltais. Nouvellement ajoutées – vos retours sont les bienvenus : les cartes d’identité de Finlande, du Portugal et d’Espagne.
Qui a besoin de la vérification d’identité à distance
Banques, sociétés de paiement et fintechs – vigilance à l’égard de la clientèle (KYC, lutte contre le blanchiment) lors de l’ouverture d’un compte en ligne.
Prestataires de services sur crypto-actifs – identification des clients avant toute transaction.
Opérateurs de télécommunications – enregistrement des cartes SIM et des contrats lorsque la loi exige un contrôle d’identité.
Location de voitures, autopartage et mobilité – identité avant le premier trajet (le permis de conduire est vérifié séparément).
Jeux d’argent en ligne et produits soumis à une limite d’âge – identité et âge à l’inscription.
Notaires, avocats et prestataires de services de confiance – identité avant les signatures, procurations et certificats.
Employeurs et agences de travail temporaire – vérification de l’identité et du droit au travail pour les recrutements à distance.
Hôtels, séjours courts et voyages – enregistrement des clients avant l’arrivée.
Santé, télémédecine et pharmacies – le bon patient derrière une consultation en ligne.
Places de marché et plateformes – identification des commerçants et des vendeurs.
Secteur public, universités et associations – inscription et adhésion sans passage au guichet.
Les contrôles nécessaires dans votre secteur, et la question de savoir si la lecture de la puce suffit à elle seule, dépendent de votre autorité de régulation.
Ce qu’elle ne prouve pas – pour l’instant
La lecture de la puce prouve qu’un document authentique a été approché du téléphone. Elle ne prouve pas que la personne qui tient le téléphone est celle de la photo. Pour cela, une comparaison faciale avec détection du vivant par rapport à la photo de la puce est nécessaire ; nous prévoyons de l’ajouter via un prestataire externe certifié.
D’ici là, une lecture est une vérification du document, pas une identité vérifiée, ni le niveau de garantie eIDAS « élevé ». La vérification à distance nécessite un téléphone avec NFC – prévoyez une autre solution pour les personnes qui n’en ont pas.
Comment les organisations démarrent
Les organisations sur phone.codeb.io envoient des contrôles d’identité à leurs membres depuis la liste des utilisateurs, ou laissent les personnes vérifier leur propre document lors de l’ouverture d’un compte. Contactez info@aloaha.com pour le mettre en place dans votre organisation.
Pour les particuliers : voir lire votre propre passeport ou carte d’identité et le compte CodeB gratuit.
Questions sur la vérification d’identité à distance
Qu’est-ce que la vérification d’identité à distance par NFC ?
La personne approche son passeport ou sa carte d’identité de son téléphone ; la puce est lue et ses données sont vérifiées par rapport à la signature numérique du pays émetteur. Cela remplace les photos et les appels vidéo du document.
Pourquoi la lecture de la puce est-elle plus sûre qu’une photo de la pièce d’identité ?
Les données de la puce sont signées par le pays émetteur et la puce prouve qu’elle n’est pas une copie. Une photo peut être retouchée, imprimée ou générée ; une puce signée ne peut pas être falsifiée sans invalider la signature.
Que sont la MRZ et le CAN ?
La MRZ est la zone de lecture automatique en bas de la page photo ; le CAN est un numéro d’accès de la carte à 6 chiffres au recto de nombreuses cartes d’identité. L’un ou l’autre déverrouille la puce, qui ne peut donc pas être lue à distance sans le document.
Combien de pièces d’identité sont prises en charge ?
Tout document à puce OACI 9303 peut être lu. Il peut être confirmé comme authentique pour 115 pays ainsi que pour les documents de l’UE et de l’ONU figurant dans la master list du BSI que nous utilisons (octobre 2026), dont tous les États membres de l’UE ; toute carte d’identité de l’UE émise depuis août 2021 comporte une puce.
Une application manipulée peut-elle falsifier le résultat ?
Non. Le serveur lit lui-même la puce via un canal chiffré de bout en bout ; le téléphone ne fait que transmettre des messages qu’il ne peut ni lire ni modifier. Le serveur vérifie aussi qu’il communique avec l’application authentique sur un téléphone réel.
Prouve-t-elle que la personne est le titulaire du document ?
Pas encore. Elle prouve qu’un document authentique était présent. Une comparaison faciale avec détection du vivant est prévue via un prestataire externe certifié.
Quels secteurs l’utilisent ?
Banques et fintechs (KYC/LCB-FT), services sur crypto-actifs, opérateurs de télécommunications, location de voitures et autopartage, jeux d’argent en ligne, notaires et services de confiance, employeurs, hôtels, santé, places de marché et secteur public.
Installer la bêta fermée (Google Play) Bêta fermée : ouverte uniquement aux testeurs invités connectés à Google Play avec l’adresse e-mail figurant sur notre liste de testeurs. Pour rejoindre la bêta, contactez-nous à info@aloaha.com.